Resumen
Elementor Pro 4.2.2 corrige una subida de archivos no autenticada. Cómo localizar formularios expuestos y revisar qué pudo quedar en disco.
Respuesta corta: si una web usa Elementor Pro 4.2.1 o anterior, hay que actualizar a 4.2.2 o posterior. CVE-2026-32475 permite que una persona no autenticada eluda la validación del campo de subida de archivos de Elementor Forms y escriba un archivo PHP en un directorio público. En una cartera, el cierre no consiste solo en desplegar el parche: hay que localizar los sitios que tenían formularios públicos con subida de archivos y revisar si quedó algún archivo ejecutable donde no debería.
Esta guía está dirigida a agencias, freelancers y gestores de varios WordPress. La publica Vulnity. Las versiones, la mecánica del fallo y la ruta de archivos proceden del aviso técnico de Patchstack, del registro CVE y del changelog de Elementor; la secuencia de respuesta para una cartera es criterio editorial. Durante esta revisión no encontramos una fuente primaria que confirmara explotación activa generalizada.
Publicado y revisado el 21 de agosto de 2026.
Qué está confirmado sobre CVE-2026-32475
El análisis técnico de Patchstack sitúa el fallo en el campo File Upload del módulo Forms de Elementor Pro. Afecta a la versión 4.2.1 y anteriores; 4.2.2, publicada el 19 de agosto, corrige el problema. El changelog oficial de Elementor Pro registra en 4.2.2 mejoras de seguridad en el widget Form, y el registro de NVD para CVE-2026-32475 describe una subida de archivos peligrosos.
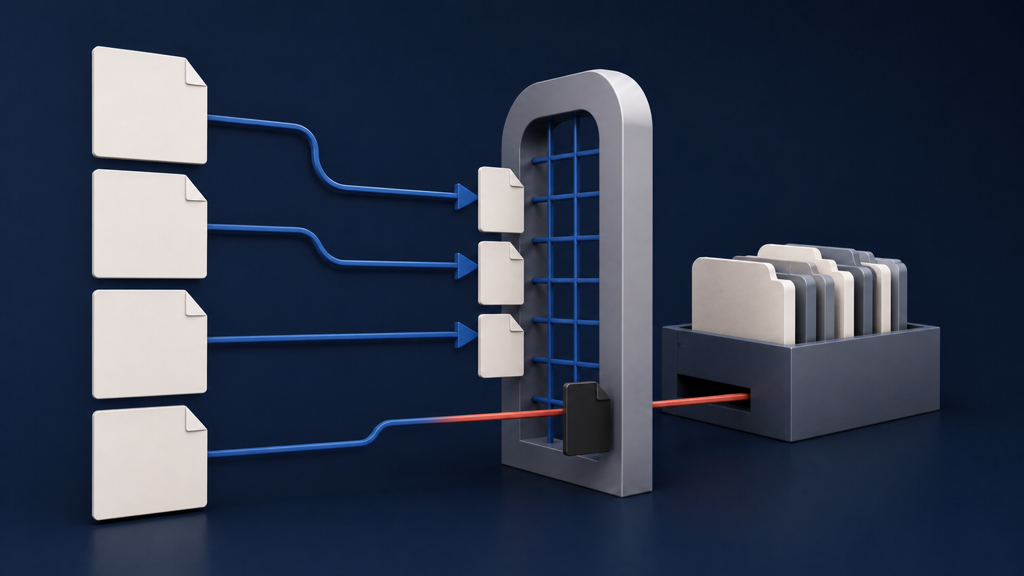
La causa no es simplemente que Elementor «acepte PHP». La validación y el movimiento del archivo recorren la misma petición con reglas distintas para una entrada vacía. Una petición multipart preparada puede hacer que el validador termine antes de comprobar el archivo peligroso, mientras el segundo proceso continúa y lo mueve a wp-content/uploads/elementor/forms/. Si el servidor ejecuta ese archivo, el resultado puede ser ejecución remota de código.
Juicio editorial: la unidad de trabajo no es «todos los sitios con Elementor». Es la intersección entre edición Pro vulnerable, módulo de formularios, campo de subida accesible y versión observada. Separar esas condiciones evita dos errores: alarmar carteras que solo usan Elementor gratuito y dejar fuera un formulario poco visible pero expuesto.
Qué sitios deben ir primero
| Condición observada | Prioridad | Decisión |
|---|---|---|
| Elementor Pro ≤ 4.2.1 y formulario público con subida de archivos | Crítica | Actualizar, preservar evidencia disponible y revisar el directorio de subidas antes de cerrar. |
| Elementor Pro ≤ 4.2.1, sin inventario fiable de formularios | Alta | Actualizar y tratar la exposición como desconocida hasta comprobar plantillas y formularios. |
| Elementor Pro ≥ 4.2.2 | Verificación | Confirmar la versión real y revisar igualmente si el sitio estuvo expuesto antes del parche. |
| Solo Elementor gratuito, sin Elementor Pro | Fuera de este aviso | No atribuir esta CVE por compartir la marca Elementor. |
| Sitio inaccesible o versión desconocida | Alta | No contarlo como corregido; asignar responsable y fecha de resolución. |
Secuencia de respuesta para una cartera WordPress
1. Construye el inventario de exposición
Para cada sitio, registra cuatro datos: si Elementor Pro está instalado y activo, la versión observada, si existe al menos un formulario con campo de subida y si ese formulario es accesible desde Internet. No uses el número de instalaciones de Elementor gratuito como estimación de sitios Pro afectados.
Los formularios de empleo, soporte, presupuestos y contacto con adjuntos merecen prioridad. Revisa también landing pages antiguas, plantillas reutilizables y páginas que no aparecen en la navegación principal: «no lo usamos ahora» no demuestra que el endpoint haya dejado de estar publicado.
2. Actualiza a 4.2.2 o posterior y comprueba la versión
Despliega la versión corregida desde el canal oficial y lee después la versión realmente instalada. Separa los estados corregido y verificado, pendiente, fallido, inaccesible y desconocido. Una política de actualización automática no es evidencia de que todos los sitios completaran el despliegue.
Prueba los formularios que aceptan adjuntos después de actualizar: tipo permitido, límite de tamaño, correo o integración de destino y borrado o retención esperada. El parche de seguridad no elimina la necesidad de validar que el flujo de negocio sigue funcionando.
3. Revisa lo que pudo quedar en disco
Patchstack recomienda inspeccionar wp-content/uploads/elementor/forms/ en los sitios que ejecutaron una versión vulnerable con un formulario público de subida. Busca extensiones ejecutables —en especial .php—, archivos que no correspondan a los tipos admitidos por los formularios y fechas que coincidan con el periodo de exposición.
No borres de inmediato un archivo sospechoso si necesitas investigar un incidente. Conserva nombre, ruta, hash, marcas de tiempo y registros relacionados antes de aislarlo siguiendo el procedimiento del hosting o del equipo de respuesta. Un nombre extraño no prueba por sí solo compromiso; un archivo PHP ajeno al despliegue sí exige escalar.
4. Amplía la comprobación si aparece una señal
Si encuentras un archivo ejecutable inesperado, no limites la respuesta a eliminarlo. Revisa cuentas administradoras, plugins y tareas programadas añadidos, cambios en archivos del sitio, claves y credenciales accesibles desde WordPress, actividad del hosting y persistencia. Rota credenciales cuando la evidencia indique que pudieron quedar expuestas y restaura desde una base confiable si no puedes acotar los cambios.
La ausencia de un archivo visible tampoco permite declarar el sitio limpio cuando no existen registros suficientes o el periodo de retención ya terminó. Documenta qué fuentes se revisaron, desde cuándo conservan datos y qué quedó fuera.
5. Cierra por sitio, no por campaña
| Pregunta de cierre | Evidencia mínima | Señal de rechazo |
|---|---|---|
| ¿Estuvo expuesto? | Edición, versión, formulario con subida y accesibilidad. | «Usamos Elementor» sin distinguir gratuito de Pro. |
| ¿Está corregido? | Versión 4.2.2 o posterior observada tras desplegar. | Solo registrar que la actualización fue lanzada. |
| ¿Quedó un archivo peligroso? | Ruta revisada, periodo, tipos esperados y hallazgos. | Declarar limpio sin revisar el directorio relevante. |
| ¿Apareció persistencia? | Cuentas, plugins, tareas, archivos y registros revisados según el riesgo. | Eliminar un archivo y cerrar automáticamente. |
| ¿Qué sigue desconocido? | Sitios sin acceso, sin registros o sin inventario, con responsable. | Excluir los desconocidos del porcentaje de cobertura. |
Qué no sabemos
- El aviso demuestra que la explotación es técnicamente posible; no demuestra que cada sitio vulnerable haya sido atacado.
- Durante esta revisión, CVE-2026-32475 no figuraba en el catálogo CISA KEV y no encontramos evidencia primaria de explotación activa generalizada.
- La ruta indicada por Patchstack orienta la revisión, pero una investigación completa depende de la configuración del servidor, los registros disponibles y cualquier persistencia creada después del acceso inicial.
- Actualizar impide explotar esta ruta en la versión corregida; no elimina archivos ni cambios que un atacante hubiera dejado antes.
Dónde encaja Vulnity y dónde no
Vulnity ayuda a centralizar señales, actividad sospechosa, hardening, bloqueos de IPs maliciosas cuando corresponda e informes entre varios WordPress. Esa visibilidad operativa puede ayudar a localizar excepciones, seguir señales y evitar que un sitio desconocido desaparezca dentro de una cartera.
La limitación es explícita: Vulnity no detecta CVE-2026-32475, no identifica Elementor Pro vulnerable ni inspecciona el contenido de sus formularios o del directorio de subidas. Tampoco sustituye la actualización oficial, un WAF, un escáner de malware, backups y restauración, la seguridad del hosting ni una investigación forense.
Conclusión
CVE-2026-32475 merece atención inmediata porque combina acceso no autenticado, subida de archivos y una posible ruta hacia ejecución de código. Para una agencia, la respuesta útil es precisa: distinguir Elementor Pro del plugin gratuito, localizar formularios con adjuntos, verificar 4.2.2 o posterior, revisar lo que pudo quedar en disco y mantener separados los sitios comprobados de los desconocidos. El parche cierra la entrada; la evidencia permite cerrar cada sitio.
Actualizar reduce la exposición. Revisar los formularios y archivos de cada sitio evita confundir despliegue con cierre del incidente.
Conoce Vulnity para centralizar la operación de seguridad de varios WordPress →
Sobre Vulnity
Si gestionas varios WordPress, alertas como esta se convierten en trabajo operativo urgente. Vulnity ayuda a centralizar visibilidad, revisar hardening y responder antes en todos tus sitios.