Resumen
Un contrato operativo para conectar señal, alcance, decisión, acción, verificación y riesgo residual en una cartera WordPress.
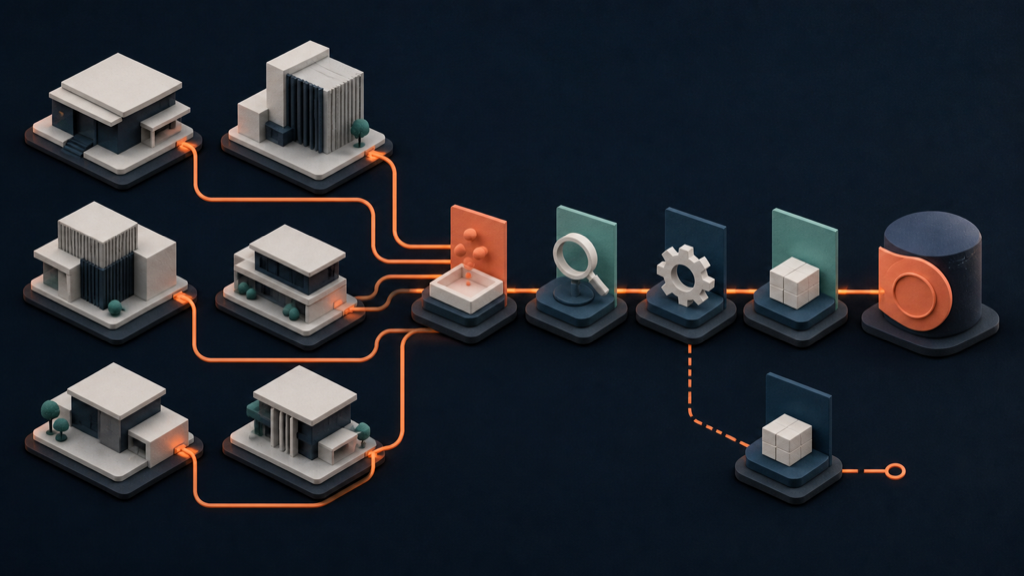
Respuesta corta: una alerta de seguridad WordPress solo debería cerrarse cuando existe un registro que conecta la señal original con el sitio afectado, el análisis, la decisión, la acción realizada, una verificación posterior y el riesgo que queda. Marcar una tarea como resuelta, actualizar un plugin o bloquear una IP son acciones; por sí solas no demuestran que el problema haya terminado.
Esta guía está dirigida a agencias, freelancers y equipos que gestionan varias webs WordPress. La publica Vulnity. Las recomendaciones de NIST y OWASP citadas son fuentes externas; el contrato de cierre señal → alcance → decisión → acción → verificación → riesgo residual es criterio editorial. El método mejora la trazabilidad operativa, pero no convierte una alerta en prueba de compromiso ni sustituye una investigación forense cuando el impacto lo exige.
Publicado y revisado el 2 de septiembre de 2026.
Qué significa realmente «cerrar» una alerta
Cerrar no significa conseguir que la notificación desaparezca. Significa poder responder, con evidencia proporcionada al riesgo, a seis preguntas:
- ¿Qué se observó? La señal, su fuente y su hora.
- ¿Qué parte de la cartera estaba en alcance? Sitios revisados, sitios descartados y sitios sin datos.
- ¿Qué se decidió? Incidente, falso positivo, actividad autorizada, riesgo aceptado o investigación pendiente.
- ¿Qué se hizo? Acción concreta, responsable y momento.
- ¿Cómo se verificó? Prueba posterior distinta de la acción inicial.
- ¿Qué incertidumbre permanece? Telemetría ausente, periodo no cubierto, restauración no probada o seguimiento necesario.
NIST SP 800-61 Rev. 3 integra la respuesta a incidentes en la gestión continua del riesgo y busca mejorar la preparación, la detección, la respuesta y la recuperación. La Logging Cheat Sheet de OWASP recomienda integrar los resultados de monitorización con los procesos de respuesta y registrar el contexto necesario para reconstruir eventos. Ninguna de las dos fuentes prescribe este formulario para WordPress; respaldan el principio de que una señal debe alimentar una respuesta verificable, no terminar en una bandeja sin contexto.
Juicio editorial: en una cartera, el cierre debe ser un objeto auditable y no una etiqueta. Si otra persona no puede reconstruir qué ocurrió y por qué se dio por terminado, la alerta está silenciada, no cerrada.
El contrato mínimo de cierre
| Campo | Evidencia útil | Fallo frecuente |
|---|---|---|
| Señal original | Fuente, sitio, hora con zona, tipo de evento, identificador y datos relevantes sin secretos. | Copiar solo el título «login sospechoso» o «archivo cambiado». |
| Cobertura | Sitios y fuentes consultados, ventana temporal y estado de cada conexión. | Interpretar una web sin telemetría como una web sin actividad. |
| Clasificación | Incidente confirmado, probable, actividad autorizada, falso positivo, riesgo aceptado o pendiente; criterio y responsable. | Usar «resuelto» para ocultar que todavía no se conoce la causa. |
| Acción | Cambio ejecutado, quién lo realizó, cuándo, sobre qué activo y referencia al ticket o cambio. | «Actualizado» sin versión observada, sitio ni resultado. |
| Verificación | Prueba posterior, resultado esperado y real, hora, fuente independiente cuando sea posible. | Confundir que una operación devolvió éxito con que el riesgo quedó controlado. |
| Riesgo residual | Datos no disponibles, exposición posible, controles compensatorios, seguimiento, propietario y fecha. | Cerrar con incertidumbres implícitas que nadie vuelve a revisar. |
| Comunicación | Impacto, acción, resultado verificable y limitaciones adaptados al cliente. | Enviar logs crudos o afirmar «sin impacto» cuando solo se sabe que no apareció evidencia. |
Un flujo operativo de seis pasos para agencias
1. Conserva la señal antes de modificar el sitio
Registra la fuente, el sitio, la hora, el actor u origen cuando exista, el objeto afectado y el estado de cobertura. No guardes contraseñas, cookies, tokens completos ni datos personales innecesarios. Si la señal procede de una captura o correo, conserva también un identificador consultable en el sistema original; una imagen aislada pierde contexto y puede quedar desactualizada.
Una alerta no demuestra por sí sola que haya ocurrido un incidente. Un login fallido puede ser ruido; un login correcto puede ser autorizado; un archivo cambiado puede proceder de una actualización legítima. La primera tarea es preservar lo observado sin convertir una hipótesis en hecho.
2. Fija el alcance y muestra los huecos
Determina si el evento pertenece a una sola web o puede afectar a una ruta compartida: la misma cuenta de agencia, una IP de administración, un proveedor SSO, una integración, una credencial reutilizada o una actualización desplegada en grupo. Después separa tres estados: revisado, descartado con criterio y desconocido por falta de datos.
Este denominador importa. Revisar 18 de 20 webs no permite afirmar que la cartera está limpia. Permite afirmar qué se observó en 18 y que quedan dos fuera de cobertura. La guía de WordPress sobre Site Health describe comprobaciones sobre configuración y mantenimiento del sitio; es una fuente local útil, pero no es un registro forense ni demuestra por sí sola el alcance de un incidente.
3. Clasifica y asigna una decisión
Evita un único estado «abierto/cerrado». Como mínimo, distingue:
- actividad autorizada: la acción coincide con un cambio conocido y con una identidad legítima;
- falso positivo: la regla se activó, pero el fenómeno técnico no estaba presente;
- incidente o actividad no autorizada: existe evidencia suficiente para contener y responder;
- riesgo aceptado: no se corrige ahora, con aprobador, motivo, compensación y caducidad;
- indeterminado: faltan datos y se necesita una acción de seguimiento.
La clasificación debe tener propietario. Una automatización puede enriquecer o agrupar señales, pero la responsabilidad de aceptar riesgo, declarar impacto o cerrar una investigación no debería quedar escondida en una regla sin dueño.
4. Ejecuta la acción y registra el cambio
La acción depende del caso: bloquear temporalmente un origen, revocar una sesión, retirar una cuenta, actualizar o desactivar un componente, restaurar un archivo, rotar una credencial, corregir permisos o aislar un sitio. Registra el estado anterior y posterior cuando sea posible, la ventana del cambio y la persona responsable.
Evita la falsa precisión. «Plugin actualizado» no demuestra que nunca se explotara. «IP bloqueada» no demuestra que el actor no use otro origen. «Contraseña cambiada» no revoca necesariamente todos los tokens, sesiones o accesos centrales. Cada acción necesita una prueba alineada con la hipótesis que intenta cerrar.
5. Verifica con una prueba distinta de la acción
La verificación responde: ¿el control produjo el resultado esperado y el servicio sigue funcionando? Algunos ejemplos:
| Acción | Verificación mínima | Lo que todavía no demuestra |
|---|---|---|
| Revocar un administrador | La cuenta o ruta ya no puede autenticarse; se revisan sesiones, SSO y tokens asociados. | Que la identidad no realizara cambios antes de la revocación. |
| Actualizar un componente | Versión observada en el sitio, comprobación funcional y ausencia del fallo concreto cuando pueda probarse con seguridad. | Que no hubiera explotación previa o persistencia. |
| Bloquear una IP | El bloqueo aparece activo y el tráfico de prueba esperado recibe la respuesta definida. | Que el origen fuera el único utilizado. |
| Restaurar archivos | Integridad y funcionamiento comprobados, causa de la alteración contenida y monitorización posterior. | Que no existan otros cambios en base de datos, usuarios, tareas o hosting. |
| Corregir hardening | El control vuelve a su baseline y no rompe la función representativa del sitio. | Que todos los sitios de la cartera compartan el mismo estado. |
Cuando el impacto potencial es alto, una segunda fuente ayuda: actividad WordPress más logs de hosting, identidad más cambios administrativos, inventario más verificación externa. Cuando no existe esa fuente, el cierre debe decirlo.
6. Cierra con riesgo residual y fecha de seguimiento
El cierre final debe incluir una frase que pueda defenderse: «La cuenta fue revocada y la prueba negativa falló como se esperaba; no disponemos de logs de hosting para el periodo anterior, por lo que no podemos descartar uso previo». Esa formulación es menos cómoda que «resuelto», pero es más útil para decidir si hace falta rotar credenciales, restaurar, informar al cliente o ampliar la investigación.
Las tareas pendientes necesitan propietario y fecha. Si se aceptó riesgo, añade caducidad. Si se perdió cobertura, registra cuándo se restableció. Si se aplicó una mitigación temporal, no la presentes como corrección permanente.
Tres pruebas para saber si el flujo funciona
- Prueba de reconstrucción: entrega un caso cerrado a una persona que no participó. Debe poder explicar señal, alcance, decisión, acción, verificación y límites sin preguntar al analista original.
- Prueba de cobertura: desconecta de forma controlada una fuente no crítica. El sistema debe mostrar «sin datos» o una incidencia de cobertura, no «cero alertas».
- Prueba de reapertura: repite de forma segura una condición controlada o revisa una señal posterior. Si la corrección no se mantiene, el caso debe reabrirse o enlazarse con uno nuevo sin perder el historial.
Para la fase anterior —recoger y correlacionar señales— consulta la guía para vigilar accesos sospechosos en varios WordPress. Para convertir el cierre técnico en una comunicación útil, la guía sobre informes de seguridad WordPress para clientes separa evidencia, acciones, pendientes y datos ausentes. Este artículo ocupa el espacio intermedio: decidir cuándo una alerta puede pasar de la cola operativa al historial cerrado.
Dónde encaja Vulnity y dónde no
Vulnity ayuda a centralizar señales, actividad sospechosa, hardening, bloqueos de IPs maliciosas cuando corresponde e informes entre varios WordPress. Una vista común puede ayudar a mantener visible la cobertura, relacionar una señal con su sitio y documentar el seguimiento operativo sin saltar de panel en panel.
Las limitaciones son importantes. Vulnity no detecta CVEs ni identifica plugins, temas o versiones de WordPress vulnerables. Tampoco demuestra por sí solo que un sitio no haya sido comprometido, no sustituye un WAF, un escáner de malware, logs completos de identidad y hosting, backups probados, restauración ni análisis forense. El cierre debe combinar las fuentes y pruebas apropiadas para cada incidente.
Conclusión: acción realizada no equivale a alerta cerrada
Una agencia gana control cuando deja de medir cuántas notificaciones desaparecen y empieza a medir cuántos casos tienen alcance, decisión, acción, verificación y riesgo residual explícitos. Ese contrato permite priorizar una cartera, transferir trabajo entre personas, informar sin exagerar y detectar los huecos donde «no vimos nada» solo significa «no teníamos datos».
Regla operativa: ninguna alerta se cierra solo porque la acción terminó; se cierra cuando el resultado quedó verificado y las limitaciones están escritas.
Conoce Vulnity para centralizar la operación de seguridad de varios WordPress →
Sobre Vulnity
Cuando una vulnerabilidad WordPress importa, importan el inventario y la velocidad de respuesta. Vulnity ayuda a agencias a coordinar revisiones, hardening y respuesta multi-sitio.