Cómo dejar de revisar Wordfence web por web: un flujo para agencias
Cómo pasar de revisar Wordfence sitio a sitio a un flujo centralizado con cobertura, prioridad, responsables y evidencia.
Sección: Agencias
Cómo pasar de revisar Wordfence sitio a sitio a un flujo centralizado con cobertura, prioridad, responsables y evidencia.
Ocho criterios verificables para elegir una plataforma de seguridad WordPress cuando gestionas varias webs de clientes.
Por que la fuerza bruta sigue siendo un problema operativo para agencias WordPress y como verla antes en una cartera multi-sitio.
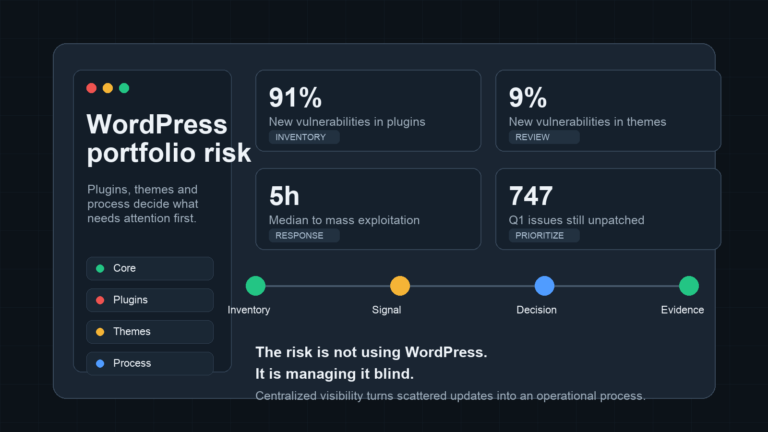
Por que las agencias WordPress deberian mirar menos al core como culpable y mas al inventario, plugins, temas, priorizacion y respuesta operativa.
Una agencia WordPress no escala con hojas de calculo y memoria. Necesita inventario vivo, señales centralizadas y reporting para decidir que sitio revisar primero.
Un WAF ayuda en el perimetro, pero una agencia WordPress necesita senales internas: usuarios, hardening, actividad sospechosa, cambios y reporting.
Como definir un SLA de seguridad WordPress realista para agencias: tiempos de revision, triage, comunicacion y reporting sin prometer seguridad total.
Como una agencia WordPress puede vender valor recurrente convirtiendo mantenimiento y seguridad en visibilidad, alertas, evidencias y reporting.
Las alertas centralizadas ayudan a agencias WordPress a ver antes, priorizar mejor y responder con contexto cuando gestionan muchas webs.
Gestionar muchos WordPress no escala entrando web por web. Checklist operativo para agencias: inventario, backups, alertas, hardening, actualizaciones y reporting.