Sección: Noticias
ShapedPlugin: ataque supply chain distribuyo backdoors en plugins Pro de WordPress
Wordfence alerta de un compromiso de cadena de suministro en ShapedPlugin: builds Pro oficiales incluyeron backdoors y requieren revision, rotacion de credenciales y evidencia por sitio.
CVE-2026-4020 en Gravity SMTP: explotacion activa expone claves API en WordPress
Atacantes explotan CVE-2026-4020 en Gravity SMTP para extraer datos de configuracion, claves API y tokens OAuth desde sitios WordPress vulnerables.
Uncanny Automator Pro 7.3.0.5: una build manipulada instalo backdoors en WordPress
Uncanny Automator confirma un incidente de supply chain: una build Pro 7.3.0.5 manipulada se distribuyo durante una ventana limitada y los sitios afectados deben tratarse como comprometidos.
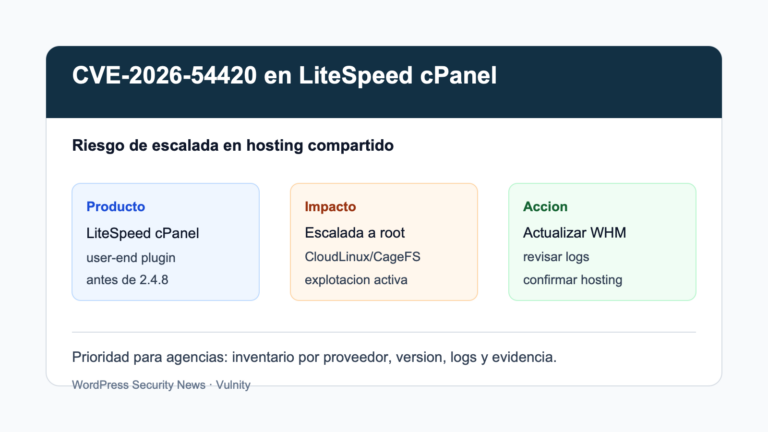
CVE-2026-54420 en LiteSpeed cPanel: riesgo para hosting WordPress compartido
CISA ha incluido CVE-2026-54420 de LiteSpeed cPanel Plugin en KEV. El fallo esta explotado y afecta a hosting compartido con CloudLinux/CageFS si no esta actualizado.
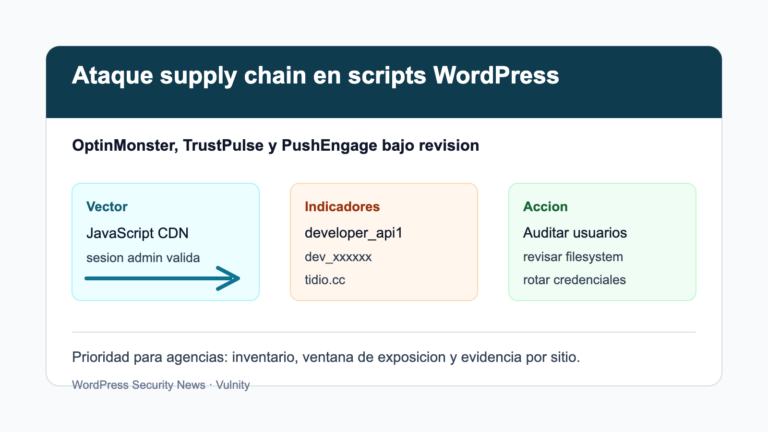
Ataque supply chain en OptinMonster, TrustPulse y PushEngage: admins ocultos en WordPress
Scripts CDN de OptinMonster, TrustPulse y PushEngage fueron manipulados para crear administradores ocultos y backdoors en WordPress cuando habia admins conectados.