Sección: Noticias
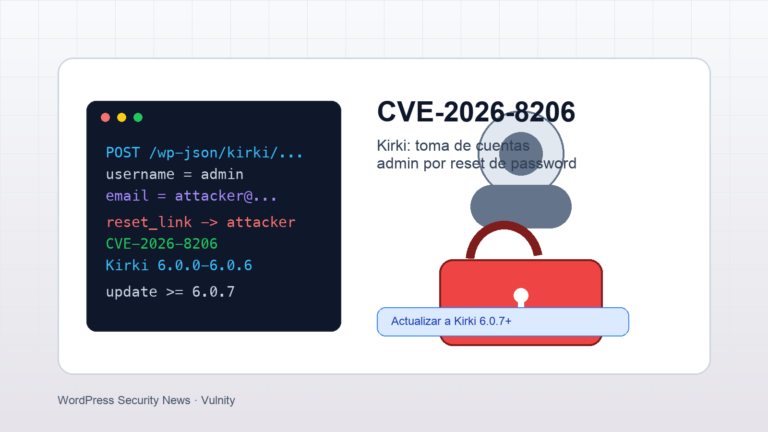
CVE-2026-8206 en Kirki: fallo critico permite tomar cuentas admin en WordPress
Kirki 6.0.0 a 6.0.6 tiene una vulnerabilidad critica de toma de cuentas. Wordfence la marca como CVSS 9.8 y BleepingComputer informa de explotacion activa.
CVE-2026-3300 en Everest Forms Pro: RCE crítica ya explotada en WordPress
Everest Forms Pro 1.9.12 y anteriores tienen una vulnerabilidad crítica de ejecución remota de código. Wordfence la marca como CVSS 9.8 y The Hacker News informa de explotación…
CVE-2026-8732 en WP Maps Pro: fallo crítico permite crear administradores en WordPress
WP Maps Pro 6.1.0 y anteriores tienen una vulnerabilidad crítica que permite crear cuentas de administrador sin autenticación. Qué revisar y cómo priorizarlo en entornos multi-sitio.